


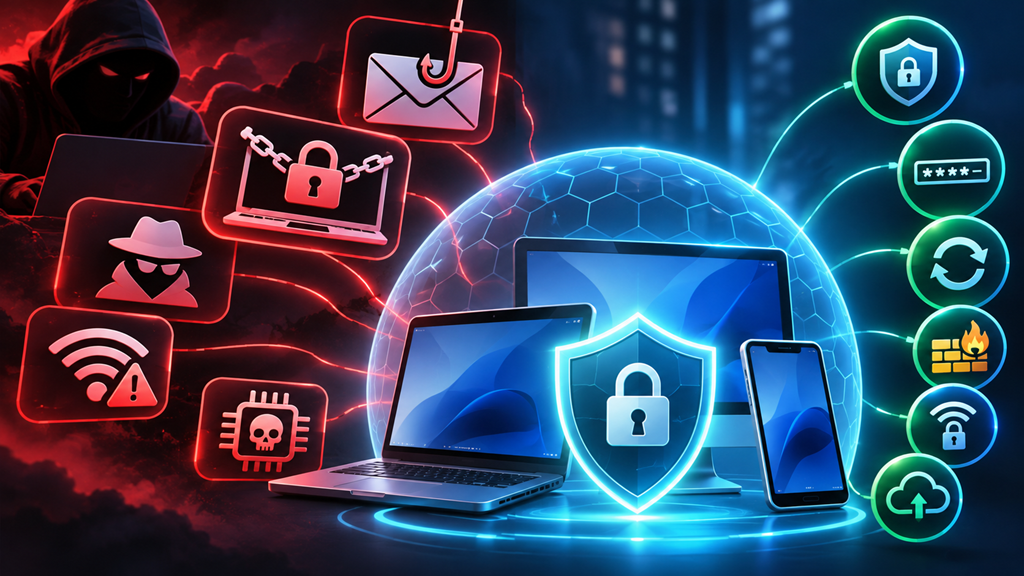
Ordinateur, laptop, smartphone : ces appareils contiennent aujourd’hui l’essentiel de nos vies. Photos, messages, comptes bancaires, mobile money, documents professionnels, identifiants de dizaines de services. Pour un cybercriminel, c’est une mine d’or, et il n’a pas besoin d’être un génie de l’informatique pour s’en servir. Beaucoup d’attaques reposent sur un simple message bien rédigé, un faux site ou une application piégée.
La bonne nouvelle : on se protège bien mieux de ce que l’on connaît. Une attaque dont on reconnaît les signes perd l’essentiel de son efficacité.
C’est pourquoi nous avons recensé dans ce guide 62 techniques de cyberattaque qui visent les ordinateurs, les laptops et les smartphones. Elles sont classées en neuf grandes familles : ingénierie sociale, logiciels malveillants, attaques sur les comptes et mots de passe, attaques réseau et Wi-Fi, attaques web, menaces propres aux smartphones, attaques physiques, exploitation de failles, et attaques liées aux données personnelles.
Ce guide est une porte d’entrée. Chaque technique renvoie vers un article dédié qui explique, sans jargon inutile, comment l’attaque fonctionne, comment la repérer, comment s’en protéger et que faire si l’on a été touché. Plusieurs articles s’appuient aussi sur des cas réels, avec leur coût et la durée des enquêtes, pour montrer que ces attaques ne sont pas théoriques.
Parcourez la liste, cliquez sur les sujets qui vous concernent, et gardez cette page comme référence.
Voici une liste de techniques de cyberattaque visant les ordinateurs, laptops et smartphones. Elle est pensée pour des articles de blog de sensibilisation : chaque entrée peut devenir un article « comment ça marche + comment s’en protéger ».
Attaques par ingénierie sociale
- Phishing (hameçonnage) : faux e-mails imitant une banque, un service en ligne ou un employeur pour voler des identifiants.
- Spear phishing : phishing ciblé et personnalisé sur une personne ou une entreprise précise.
- Smishing : phishing par SMS (faux colis, faux remboursement, fausse alerte bancaire).
- Vishing : arnaque par appel téléphonique (faux conseiller bancaire, faux support technique).
- Quishing : phishing via des QR codes piégés (parkings, affiches, e-mails).
- Pretexting : l’attaquant invente un scénario crédible pour obtenir des informations.
- Arnaque au faux support technique : fenêtres pop-up ou appels prétendant que votre appareil est infecté.
- Arnaque au président / fraude au virement (BEC) : usurpation d’un dirigeant pour obtenir un paiement.
- Deepfakes audio et vidéo : voix ou visage clonés par IA pour tromper la victime.
Logiciels malveillants
- Ransomware (rançongiciel) : chiffrement des fichiers contre rançon.
- Chevaux de Troie (trojans) : logiciel qui paraît légitime mais cache une fonction malveillante.
- Spyware et stalkerware : surveillance discrète de l’activité, des messages et de la position.
- Keyloggers : enregistrement de tout ce que vous tapez au clavier.
- Infostealers : vol de mots de passe, cookies et données enregistrées dans les navigateurs.
- Virus et vers (worms) : programmes qui se propagent d’un appareil à l’autre.
- Adwares et PUP : logiciels indésirables qui injectent de la publicité et collectent des données.
- Cryptojacking : utilisation de votre machine pour miner de la cryptomonnaie à votre insu.
- Rootkits et bootkits : malwares qui se cachent profondément dans le système.
- Botnets : appareils infectés enrôlés dans un réseau contrôlé à distance.
- Banking trojans mobiles : applications qui interceptent SMS, codes 2FA et écrans bancaires.
Attaques sur les comptes et mots de passe
- Credential stuffing : réutilisation de mots de passe fuités sur d’autres services.
- Brute force et attaques par dictionnaire : essais massifs de mots de passe.
- Password spraying : un mot de passe courant testé sur de nombreux comptes.
- Vol de cookies de session (session hijacking) : prise de contrôle d’une session déjà connectée.
- MFA fatigue (bombardement de notifications) : l’attaquant spamme des demandes d’approbation jusqu’à ce que la victime cède.
- SIM swapping : transfert de votre numéro vers une SIM contrôlée par l’attaquant.
- Prise de contrôle de compte (account takeover) : usage d’identifiants volés pour accéder aux comptes.
Attaques réseau et Wi-Fi
- Man-in-the-Middle (MITM) : interception des communications entre vous et un service.
- Evil twin / faux Wi-Fi public : faux point d’accès imitant un réseau légitime.
- Sniffing de trafic : écoute du trafic non chiffré sur un réseau.
- DNS spoofing / empoisonnement DNS : redirection vers de faux sites.
- Attaques sur routeurs : exploitation de mots de passe par défaut ou de firmwares non mis à jour.
- Attaque par Bluetooth (bluejacking, bluesnarfing) : exploitation du Bluetooth activé en permanence.
- DDoS : saturation d’un service ou d’un appareil.
Attaques web et applicatives
- Faux sites et typosquatting : domaines imitant des sites connus avec une faute de frappe.
- Drive-by download : infection par simple visite d’un site compromis.
- Malvertising : publicités piégées sur des sites légitimes.
- Extensions de navigateur malveillantes : extensions qui espionnent la navigation.
- Clickjacking : clic détourné vers une action cachée.
- Cross-Site Scripting (XSS) : injection de scripts malveillants dans des pages web.
- Attaques via liens raccourcis et redirections : masquage de la destination réelle.
Attaques spécifiques aux smartphones
- Applications malveillantes hors des stores officiels : APK piégés, stores tiers.
- Applications frauduleuses sur les stores officiels : fausses applis (VPN, scanners, jeux).
- Abus des permissions d’applications : applis demandant des accès excessifs.
- Spyware avancé (type Pegasus) : attaques zero-click sur des cibles à haute valeur.
- Juice jacking : borne de recharge USB publique piégée.
- Faux profils de configuration / MDM malveillants : profils installés pour contrôler l’appareil.
- Vol et perte physique d’appareil : accès aux données si l’appareil n’est pas protégé.
- Attaques via messageries (WhatsApp, Telegram) : faux groupes, fichiers piégés, liens frauduleux.
Attaques physiques et matérielles
- Clés USB piégées (USB drop, BadUSB) : périphériques infectés laissés à dessein.
- Evil maid attack : accès physique bref à un appareil non surveillé.
- Shoulder surfing : observation de votre écran ou de votre code par-dessus l’épaule.
- Vol de données sur appareils revendus ou jetés : données récupérables après suppression simple.
Exploitation de vulnérabilités
- Exploits zero-day : failles inconnues de l’éditeur.
- Exploitation de logiciels non mis à jour : attaques sur des failles déjà corrigées.
- Attaques de la chaîne d’approvisionnement (supply chain) : compromission d’un logiciel ou d’une mise à jour légitime.
- Macros malveillantes dans les documents Office : documents piégés activant du code.
- Fichiers piégés (PDF, images, archives) : exploitation de failles dans les lecteurs.
Attaques liées aux données et à la vie privée
- Ingénierie sociale sur les réseaux sociaux (OSINT) : collecte d’informations publiques pour préparer une attaque.
- Sextorsion et chantage : menaces de divulgation de contenus ou de données.
- Usurpation d’identité : utilisation de vos données pour ouvrir des comptes ou contracter des crédits.
- Fuites de données (data breaches) : exploitation de données volées chez un prestataire.
Vous venez de parcourir 62 façons dont un appareil, ou son propriétaire, peut être attaqué. La liste est longue, mais elle ne doit pas vous décourager. Derrière cette diversité, on retrouve surtout quelques mécanismes simples : l’urgence qui pousse à agir sans réfléchir, la confiance qu’on accorde à une fausse identité, les mots de passe réutilisés et les logiciels non mis à jour.
Quelques habitudes suffisent à réduire fortement les risques :
- Mettre à jour systèmes, applications et navigateurs.
- Utiliser un mot de passe unique par compte, avec un gestionnaire de mots de passe.
- Activer la double authentification sur les comptes importants.
- Ne pas cliquer dans la précipitation : vérifier l’expéditeur par un autre canal.
- Installer des applications uniquement depuis les sources officielles.
- Sauvegarder régulièrement ses données importantes.
La cybersécurité n’est pas réservée aux experts : c’est avant tout une question de réflexes. Revenez sur cette page à votre rythme, lisez les articles qui correspondent à vos usages, et partagez ce guide à vos proches, surtout à ceux qui sont le moins à l’aise avec le numérique. Une personne informée de plus, c’est une victime potentielle de moins.





Rédiger un commentaire